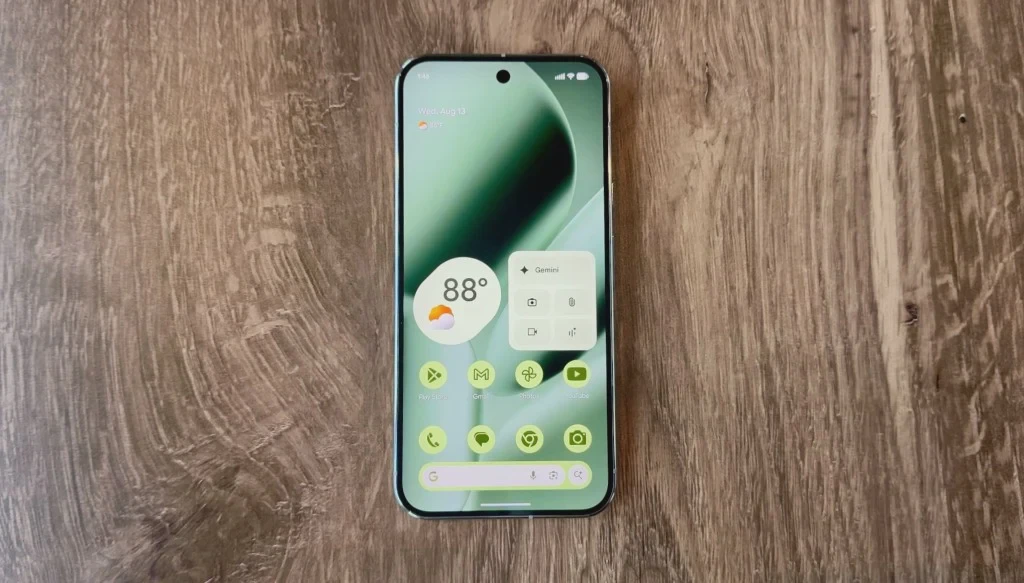
Google xác nhận lỗ hổng CVE-2026-58704 trên điện thoại Pixel đã bị khai thác trong một số cuộc tấn công mạng có mục tiêu và phạm vi hạn chế. Lỗ hổng nằm trong modem, không yêu cầu người dùng thao tác và đã được Google vá. Theo bản tin gốc của TechCrunch đăng ngày 16 tháng 9 năm 2026, Google chưa công bố ai đứng sau các cuộc tấn công.
Nội dung về lỗ hổng CVE-2026-58704 trong modem Pixel
CVE-2026-58704 là lỗ hổng trong modem của điện thoại Pixel. Nếu khai thác thành công, kẻ tấn công có thể vượt khỏi vùng cách ly của modem và tiếp cận dữ liệu rộng hơn trên thiết bị. Google đã khắc phục lỗi trong bản cập nhật bảo mật dành cho Pixel.
Trong bản tin bảo mật dành cho Pixel, Google cho biết lỗi từng bị khai thác trong các cuộc tấn công có chủ đích. Hồ sơ CVE-2026-58704 xác định đây là một dạng leo thang đặc quyền liên quan đến modem, bộ phận giúp điện thoại kết nối Internet.
Cuộc tấn công không cần người dùng thao tác
CVE-2026-58704 có thể bị khai thác mà chủ điện thoại không cần nhấn vào liên kết, mở tệp hoặc thực hiện thao tác khác. Vì vậy, người dùng không thể ngăn kiểu khai thác này chỉ bằng cách tránh các nội dung đáng ngờ.
Đặc điểm này phân biệt sự việc với các hình thức lừa đảo yêu cầu nạn nhân phản hồi hoặc làm theo hướng dẫn. Các phương pháp nhận diện tin nhắn lừa đảo vẫn hữu ích với mối đe dọa dựa trên tương tác, nhưng không trực tiếp xử lý một lỗ hổng có thể bị khai thác mà không cần cú nhấn nào.
Google chưa công bố bên khai thác lỗ hổng
Google chưa cho biết ai đã khai thác CVE-2026-58704. Người phát ngôn của công ty cũng không phản hồi yêu cầu bình luận từ TechCrunch.
Theo TechCrunch, các lỗ hổng kiểu này đôi khi bị nhà cung cấp công cụ giám sát và phần mềm gián điệp lợi dụng. Những đơn vị đó bán quyền sử dụng phần mềm thu thập dữ liệu cho chính phủ và cơ quan thực thi pháp luật. Vụ việc cũng đặt ra câu hỏi về mức quyền truy cập mà hệ thống công nghệ nên được cấp.
Người dùng Pixel nên làm gì?
Người dùng Pixel nên cài đặt bản cập nhật bảo mật Google đã phát hành cho thiết bị của mình. Theo Google, bản cập nhật chứa bản vá cho CVE-2026-58704, lỗ hổng đã bị khai thác trong các cuộc tấn công có mục tiêu.