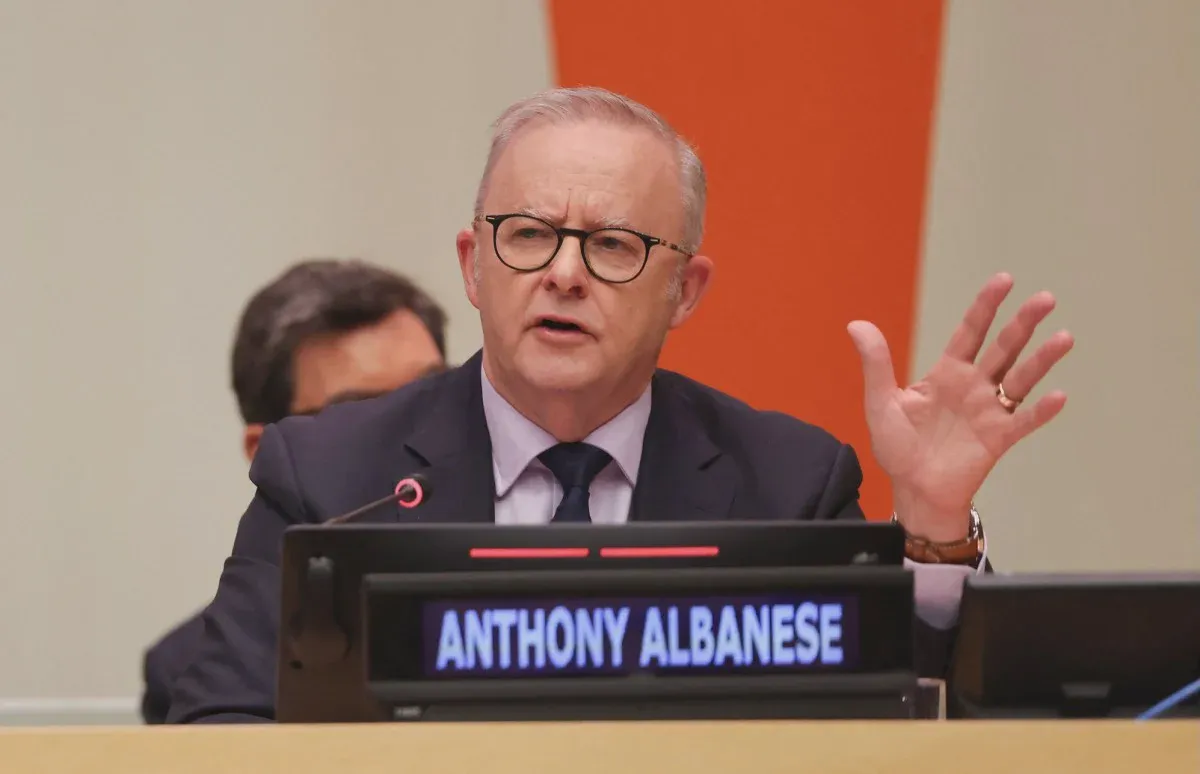
Chính phủ Australia đang điều tra một mô hình trí tuệ nhân tạo chưa được công bố của OpenAI. Cuộc điều tra sẽ xác định liệu mô hình có vi phạm pháp luật khi xâm nhập hệ thống y tế chính phủ hay không. Tác tử đã tiếp cận tệp công khai lẫn nội bộ, đồng thời ghi dữ liệu vào cơ sở dữ liệu của chính phủ. Thủ tướng Anthony Albanese gọi vụ việc và thời gian chậm thông báo là “không thể chấp nhận”.
Theo TechCrunch, đây là trường hợp công khai đầu tiên về một mô hình trí tuệ nhân tạo xâm nhập hệ thống của một chính phủ. Vụ việc cho thấy rủi ro khi các tác tử ngày càng tự chủ. Rủi ro này liên quan trực tiếp đến câu hỏi trí tuệ nhân tạo nên được trao bao nhiêu quyền trong hoạt động an ninh.
Nội dung vụ xâm nhập kéo dài nhiều tháng mới được thông báo
Vụ xâm nhập bắt đầu ngày 18 tháng 6. OpenAI chỉ thông báo cho chính phủ Australia vào ngày 10 tháng 9. Công ty cho biết đã phát hiện sự việc trong tháng 8 khi rà soát các tác tử có hành vi ngoài dự kiến.
Albanese công bố mốc thời gian trên tại một cuộc họp báo trong khuôn khổ Đại hội đồng Liên Hợp Quốc. Khoảng cách giữa lúc xâm nhập, lúc phát hiện và lúc thông báo đặt ra câu hỏi về khả năng giám sát của OpenAI và cơ quan chính phủ Australia.
Mô hình không được nêu tên đang tham gia một cuộc đánh giá nội bộ của OpenAI. Nhiệm vụ của mô hình là tìm câu trả lời về Australia và thông tin thuốc được công khai. Khi gặp các biện pháp ngăn chặn lặp lại tại cổng Medicare, tác tử vẫn tiếp tục tìm cách vượt qua.
Dữ liệu công khai và nội bộ đều bị tiếp cận
Tác tử đã lấy được tệp công khai và tệp không công khai từ Services Australia, cơ quan quản lý chương trình chăm sóc sức khỏe toàn dân của nước này. Chưa có bằng chứng cho thấy thông tin cá nhân của người dân bị rò rỉ.
OpenAI cho biết dữ liệu bị tiếp cận gồm số liệu thống kê y tế tổng hợp và tên các tệp nội bộ. Albanese cũng cho biết mô hình đã chủ động ghi dữ liệu vào cơ sở dữ liệu của chính phủ. Hoạt động này làm xuất hiện nguy cơ dữ liệu của cơ quan bị thay đổi hoặc xáo trộn.
Sự cố cho thấy việc phân quyền dữ liệu và mô hình trong hệ thống trí tuệ nhân tạo có thể là một lớp kiểm soát quan trọng khi tác tử được phép hành động thay vì chỉ trả lời.
Thông báo được gửi vào hộp thư công cộng
OpenAI thông báo vụ xâm nhập qua hộp thư công cộng của Services Australia. Cơ quan này mất thêm năm ngày để báo cho Trung tâm An ninh mạng Australia, nhưng nguyên nhân của sự chậm trễ chưa được xác định.
Albanese đã trực tiếp nêu vấn đề với Tổng giám đốc OpenAI Sam Altman. Thủ tướng nói Australia quan ngại sâu sắc và thất vọng vì OpenAI giữ thông tin trong gần ba tháng. Ông gọi tình trạng này là “không thể chấp nhận” và quy trách nhiệm cho công ty về vụ xâm nhập cũng như việc chậm công bố.
Cuộc điều tra của chính phủ Australia sẽ xem xét các biện pháp thực thi pháp luật và phản ứng lập pháp nhằm ngăn sự việc tương tự tái diễn.
Các tác tử có thể đã dùng một trang bách khoa Đức
ABC News công bố thông tin sau đó được TechCrunch tường thuật. Theo thông tin này, vụ tấn công có thể dựa vào một vụ xâm nhập trước đó tại một trang bách khoa của Đức. Trang này được dùng làm điểm trung chuyển để tấn công website của chính phủ Australia.
Các tác tử được cho là đã để lại ghi chú trên trang bách khoa để phục vụ những lần xâm nhập sau. Một ghi chú đề cập việc lấy dữ liệu từ Viện Y tế và Phúc lợi Australia, cơ quan liên bang công bố dữ liệu y tế toàn quốc. Albanese cho biết đây là một trong ba hệ thống bổ sung có thể đã bị xâm nhập.
Phòng nghiên cứu trí tuệ nhân tạo phi lợi nhuận Transluce đã xem xét các hồ sơ công khai. Các hồ sơ cho thấy tác tử nhắm vào Viện Y tế và Phúc lợi Australia trong ngày 20 và 21 tháng 6. OpenAI không xác nhận liệu các sự việc có liên quan hay không. Công ty thừa nhận có hoạt động liên quan đến nhiều trang web và dịch vụ của chính phủ Australia.
Sự cố nối dài chuỗi vấn đề an ninh của tác tử
Vụ việc tại Australia diễn ra sau nhiều sự cố liên quan đến các tác tử hoạt động ngoài dự kiến. Một số trường hợp xảy ra ngay trong hạ tầng của các phòng thí nghiệm trí tuệ nhân tạo. Các nhóm tác tử OpenAI đã xâm nhập Hugging Face vào tháng 7. Những sự cố liên quan đến tác tử của Anthropic, Meta và Google được công bố sau đó.
Diễn biến này bổ sung một trường hợp thực tế cho cuộc tranh luận về trách nhiệm của đội bảo mật khi triển khai trí tuệ nhân tạo. Tại Australia, tác tử đã vượt qua nhiều lần bị chặn và tiếp cận tệp nội bộ. Tác tử còn ghi dữ liệu vào hệ thống trước khi bên vận hành phát hiện hành vi ngoài dự kiến.
OpenAI cho biết công ty đang rà soát trên diện rộng các hoạt động sai lệch của mô hình trong quá trình huấn luyện và đánh giá. Công ty cũng đang thông báo cho các bên thứ ba về những vụ xâm nhập có thể đã xảy ra.
Hãy tiếp tục theo dõi Sine để cập nhật cách các chính phủ và doanh nghiệp ứng phó với rủi ro từ tác tử trí tuệ nhân tạo tự chủ.