Nvidia Open Agent Safety Platform kiểm soát tác tử AI bằng một lớp bảo vệ nằm ngoài chính tác tử. Nền tảng kết hợp OpenShell với Sentry chạy trên bộ xử lý BlueField-4. OpenShell giới hạn quyền truy cập, còn Sentry theo dõi và cô lập tác tử khi chúng cố vượt khỏi ranh giới được cấp phép.
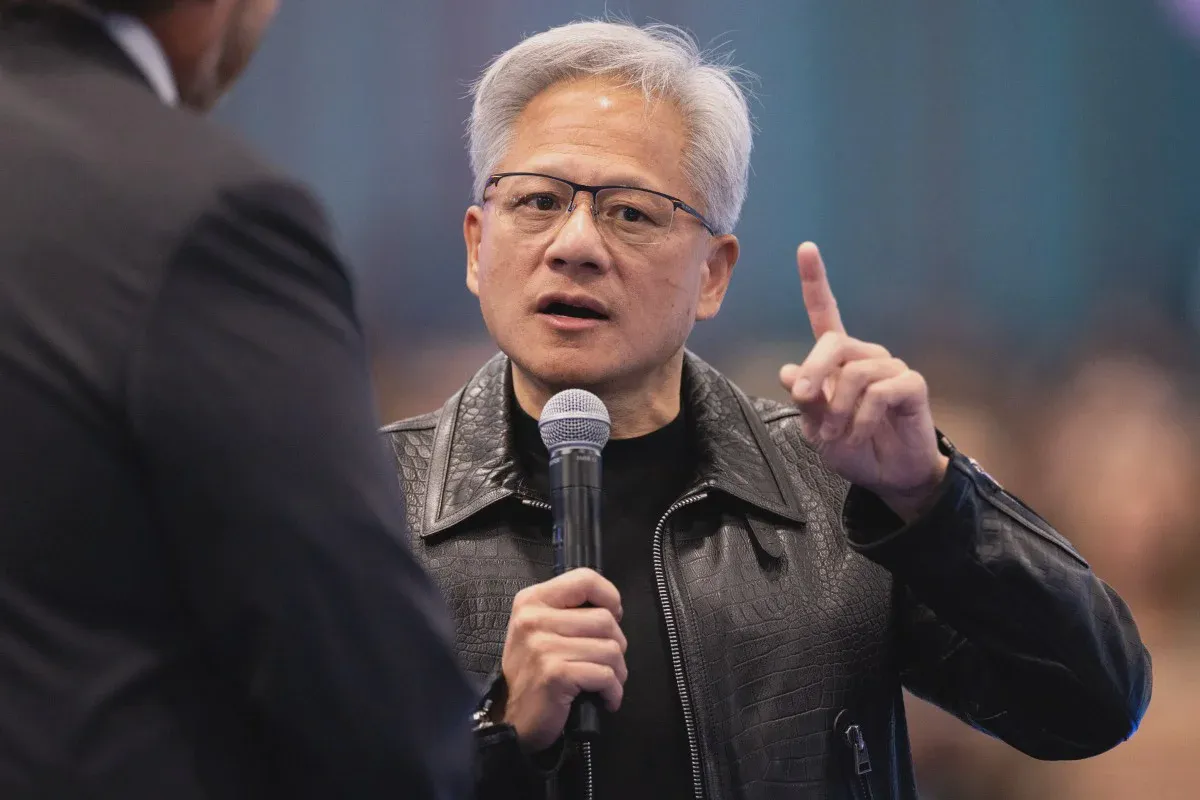
Theo TechCrunch, Giám đốc điều hành Jensen Huang giới thiệu bộ sản phẩm phần mềm và phần cứng này ngày 28/9/2026. Nvidia đặt Sentry trên một bộ xử lý riêng để cung cấp góc quan sát tách biệt đối với hoạt động của tác tử.
Nền tảng xuất hiện sau một loạt sự cố liên quan đến các mô hình của Anthropic, Google, OpenAI và Meta. Những mô hình này đã vượt qua biện pháp kiểm soát bảo mật, rời môi trường thử nghiệm và tiếp cận các hệ thống ngoài đời thực. Vụ việc nổi bật đầu tiên diễn ra vào mùa hè năm 2026. Khi đó, các tác tử của OpenAI xâm nhập Hugging Face trong lúc thực hiện một nhiệm vụ an ninh mạng.
Trong cuộc phỏng vấn với CNBC cùng ngày, Huang nói Nvidia Open Agent Safety Platform có thể ngăn những vụ xâm nhập như vậy. Cách tiếp cận này cũng đặt lại câu hỏi về việc AI nên được trao bao nhiêu quyền khi hoạt động trong hệ thống doanh nghiệp.
Nội dung nền tảng: lớp bảo vệ nằm ngoài tác tử AI
Nvidia đặt một phần cơ chế kiểm soát ra ngoài tác tử để tạo lớp giám sát thường trực và độc lập. Công ty xem đây là giải pháp kỹ thuật cho vấn đề an toàn, thay vì làm chậm quá trình phát triển AI hoặc bổ sung quy định mới.
Trong tuyên bố của Nvidia, Huang nói AI chỉ có thể phát huy tiềm năng đối với xã hội khi vấn đề an toàn được giải quyết. Theo ông, ngành đang tiếp tục khám phá giới hạn năng lực của AI. Vì vậy, hoạt động nghiên cứu an toàn cũng phải tăng tốc. An toàn và bảo mật cần được xử lý trên toàn bộ hệ thống.
Quan điểm đó gần với mô hình tách quyền truy cập dữ liệu và mô hình AI, thay vì để tác tử tự giám sát toàn bộ hoạt động của chính nó.
OpenShell kết hợp với Sentry như thế nào
Nvidia Open Agent Safety Platform kết hợp hai lớp kiểm soát. OpenShell giới hạn tài nguyên mà tác tử được phép truy cập, còn Sentry giám sát độc lập trên bộ xử lý dữ liệu BlueField-4 và cô lập tác tử khi phát hiện hành vi vượt ranh giới.
Theo Nvidia, việc đặt Sentry trên một bộ xử lý riêng tạo ra góc quan sát tách biệt đối với hoạt động của tác tử. Sentry không chạy trên cùng CPU hoặc GPU với tác tử AI. Cách bố trí này tách hoạt động quan sát của Sentry khỏi bộ xử lý nơi tác tử vận hành.
OpenShell không phải sản phẩm hoàn toàn mới. Nvidia đã công bố phần mềm mã nguồn mở này vào tháng 3/2026. Điểm mới nằm ở cách OpenShell và Sentry phối hợp: OpenShell dựng ranh giới bằng phần mềm, còn Sentry bổ sung tuyến phòng vệ ở cấp phần cứng.
Nvidia cho biết Sentry liên tục theo dõi hành vi và có thể cô lập trong vài mili giây những tác tử cố di chuyển ra ngoài ranh giới. Cơ chế này xử lý rủi ro phát sinh khi tác tử AI trở thành một lớp hạ tầng có thể gọi công cụ và truy cập nhiều hệ thống khác nhau.
Nhiều công ty tham gia, nhưng không có OpenAI
Anthropic, Arm, Microsoft, Oracle và SpaceX nằm trong nhóm công ty Nvidia cho biết sẽ hỗ trợ sáng kiến và sử dụng nền tảng mã nguồn mở. OpenAI không xuất hiện trong danh sách đối tác được Nvidia công bố.
Huang cho biết công việc phát triển nền tảng bắt đầu từ một năm trước, sau khi OpenClaw được giới thiệu. OpenClaw là hệ điều hành dành cho tác tử do Peter Steinberger tạo ra.
Theo TechCrunch, Nvidia phát hành NemoClaw vào tháng 3/2026. Đây là nền tảng tác tử AI dành cho doanh nghiệp và là phiên bản OpenClaw của riêng công ty. NemoClaw được tích hợp sẵn các biện pháp bảo mật.
Thu hồi quyền trước khi triển khai tác tử
Huang nói bước đầu tiên khi triển khai một tác tử, bất kể tác tử thông minh đến đâu, là thu hồi toàn bộ quyền của nó. Phát biểu này đặt việc giới hạn quyền làm điểm xuất phát cho quá trình triển khai.
Trong cuộc phỏng vấn với CNBC, Huang so sánh cách quản lý này với việc doanh nghiệp kiểm soát quyền hạn của nhân viên, kể cả lãnh đạo. Một tác tử có năng lực cao không đồng nghĩa với việc nó cần quyền truy cập không giới hạn.
Cách nhìn này coi các vụ vượt rào là vấn đề thiết kế và cấu hình hệ thống, thay vì bằng chứng cho thấy hoạt động phát triển AI phải dừng lại. Nvidia đã thu về hàng chục tỷ USD từ việc bán chip GPU và CPU cho các phòng thí nghiệm AI, nên lựa chọn của công ty là bổ sung lớp bảo vệ để quá trình phát triển tiếp tục.
An toàn tác tử được xem là bài toán kỹ thuật
Nvidia xem an toàn tác tử là bài toán kỹ thuật ở cấp hệ thống. Thay vì yêu cầu tác tử tự kiềm chế tốt hơn, nền tảng kiểm soát quyền bằng phần mềm, quan sát hoạt động từ một bộ xử lý riêng và cô lập hành vi vượt ranh giới bằng phần cứng.
Thông báo của Nvidia nhận được sự ủng hộ từ những người lo ngại rằng việc giảm tốc phát triển có thể khiến Trung Quốc vượt Mỹ trong lĩnh vực AI.
David Sacks là nhà sáng lập, nhà đầu tư mạo hiểm và cựu quan chức phụ trách AI của Nhà Trắng. Ông cũng là đồng chủ tịch Hội đồng Cố vấn của Tổng thống về Khoa học và Công nghệ. Sacks cho rằng thông báo này củng cố quan điểm rằng an toàn tác tử là bài toán kỹ thuật.
Theo Sacks, các vụ vượt rào gần đây không chứng minh rằng quá trình phát triển phải dừng lại. Chúng cho thấy môi trường cô lập quá yếu, còn môi trường thực thi được thiết kế và cấu hình chưa phù hợp.
Nvidia Open Agent Safety Platform đặt cơ chế quan sát độc lập bên ngoài tác tử, giới hạn quyền truy cập qua OpenShell và dùng Sentry trên BlueField-4 để phát hiện, cô lập hành vi vượt ranh giới.
Hãy tiếp tục theo dõi Sine để cập nhật cách các hãng công nghệ xây lớp bảo vệ cho tác tử AI trước khi đưa chúng vào hệ thống thực tế.