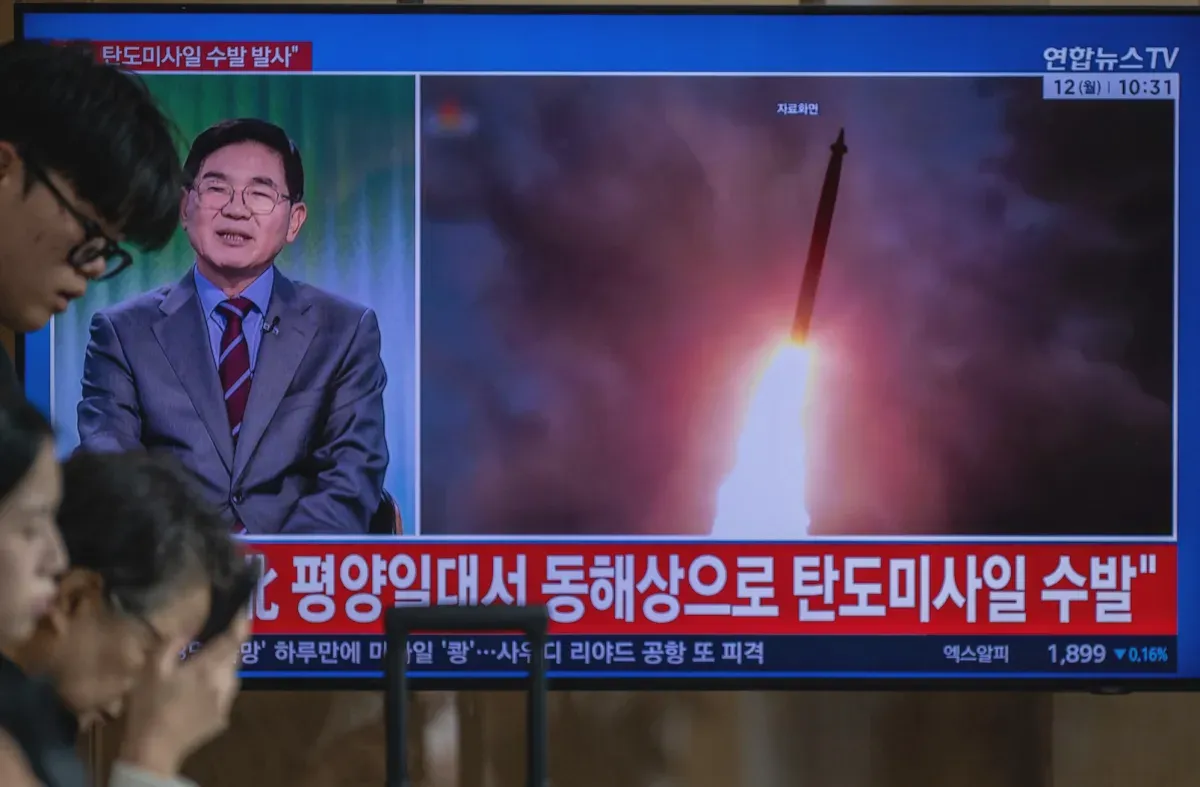
Bộ Tư pháp Mỹ cho biết tin tặc làm việc cho chính quyền Triều Tiên đã thâm nhập ít nhất 70 công ty tại Mỹ. Họ sử dụng mô hình nhân viên công nghệ thông tin từ xa. Nhà chức trách đã thu giữ hơn 180 máy tính tại hơn 40 “trại máy tính” ở Texas. Cơ quan này cho rằng mạng lưới đã tạo ra khoảng 3 triệu USD tiền bị đánh cắp.
Nhà chức trách Mỹ: phát hiện chính
Ít nhất hai người đã bị truy tố và bắt giữ trong chiến dịch mới nhất nhằm vào mạng lưới nhân viên công nghệ thông tin Triều Tiên. Các máy tính đặt tại Texas bị cáo buộc đã giúp người vận hành ở Triều Tiên truy cập từ xa vào hệ thống doanh nghiệp Mỹ. Từ đó, họ có thể lấy dữ liệu nhạy cảm.
Theo TechCrunch, Bộ Tư pháp Mỹ cảnh báo tin tặc Triều Tiên đang ngày càng dựa vào những người hỗ trợ tại Mỹ. Những người này giúp họ xâm nhập doanh nghiệp trong nước.
Trong thông báo công bố hôm thứ Ba, các công tố viên cho biết nhà chức trách đã khám xét hàng chục địa điểm bị nghi là “trại máy tính” tại Texas. Các doanh nghiệp được cho là đã gửi máy tính cho nhân viên mới. Họ không biết người sử dụng thực tế là các điệp viên Triều Tiên đang chịu lệnh trừng phạt. Những người này dùng danh tính bị đánh cắp của công dân Mỹ để xin việc.
Bộ Tư pháp Mỹ cho biết lực lượng liên bang đã thu giữ hơn 180 máy tính và khám xét hơn 40 trại máy tính trên khắp Texas. Cơ quan này mô tả đây là số lượng nhà ở và địa điểm hỗ trợ hoạt động xâm nhập của Triều Tiên lớn nhất từng được công bố. Ít nhất hai người Mỹ bị cáo buộc sở hữu hoặc vận hành các địa điểm đó.
Nội dung hoạt động của các trại máy tính
Các trại máy tính đặt thiết bị của doanh nghiệp Mỹ tại địa chỉ trong nước, trong khi người vận hành ở Triều Tiên truy cập từ xa. CrowdStrike, công ty hỗ trợ Cục Điều tra Liên bang Mỹ điều tra và ngăn chặn chiến dịch, gọi những địa điểm này là mắt xích “thiết yếu”.
Theo CrowdStrike, mô hình này giúp tin tặc Triều Tiên vượt qua những trở ngại về vị trí, tài chính và pháp lý khi không có mặt tại Mỹ.
Các công tố viên cho biết tin tặc đã thâm nhập ít nhất 70 công ty và tạo ra khoảng 3 triệu USD tiền bị đánh cắp. Bộ Tư pháp Mỹ không nêu tên các nạn nhân. Các công ty này hoạt động trong lĩnh vực chăm sóc sức khỏe, hỗ trợ an ninh mạng, bán lẻ, truyền thông và sản xuất. Các công ty bị ảnh hưởng nằm hoặc hoạt động tại Ohio cùng 16 bang và khu vực pháp lý khác, bao gồm Đặc khu Columbia.
Tin tặc Triều Tiên tạo vỏ bọc tuyển dụng thế nào?
Các nhân viên công nghệ thông tin Triều Tiên bị cáo buộc dùng danh tính bị đánh cắp và địa chỉ thư điện tử trông như thật. Họ còn sử dụng hồ sơ LinkedIn giả mạo cùng nhiều tài khoản trực tuyến để xin việc từ xa. Bộ Tư pháp Mỹ cho rằng mạng lưới này đang tuyển thêm người hỗ trợ tại Mỹ. Việc tuyển thêm diễn ra khi doanh nghiệp và cơ quan thực thi pháp luật cải thiện khả năng phát hiện.
Những người hỗ trợ được thuê làm nhiều loại nhiệm vụ hơn, còn một số công việc được giao trọn cho người nước ngoài thuộc bên thứ ba. Cách hoạt động này khiến khâu xác minh danh tính liên quan trực tiếp đến quá trình doanh nghiệp tuyển người làm việc từ xa.
Trong một thông báo riêng, Cục Điều tra Liên bang Mỹ cho biết có “hàng nghìn” nhân viên công nghệ thông tin do nhà nước Triều Tiên kiểm soát. Những người này đang làm việc tại các công ty phương Tây. Cơ quan này đánh giá họ tạo ra mối đe dọa nội bộ đáng kể đối với an ninh quốc gia và sở hữu trí tuệ.
Doanh nghiệp bị ảnh hưởng như thế nào?
Mô hình nhân viên công nghệ thông tin từ xa giúp người Triều Tiên được tuyển vào doanh nghiệp Mỹ và châu Âu. Họ nhận lương rồi tiếp cận dữ liệu nhạy cảm và tài sản trí tuệ từ bên trong. Theo Bộ Tư pháp Mỹ, một số doanh nghiệp nạn nhân sau đó còn bị tống tiền.
Đây là đợt bắt giữ, truy tố và thực thi pháp luật mới nhất nhằm vào hoạt động của Triều Tiên tại Mỹ trong những năm gần đây.
Kế hoạch này là một trong những nguồn thu bất hợp pháp mà chính quyền Triều Tiên bị cho là sử dụng để tài trợ chương trình vũ khí hạt nhân đang chịu lệnh trừng phạt quốc tế. Các hoạt động khác gồm tấn công sàn tiền mã hóa và dự án phần mềm nguồn mở.
Theo số liệu được TechCrunch dẫn lại, Triều Tiên được cho là đã đánh cắp ít nhất 2 tỷ USD tiền mã hóa trong năm 2025. Các chuyên gia về Triều Tiên nhận định số doanh nghiệp bị xâm nhập và lượng tiền mã hóa bị lấy cắp trên thực tế có thể cao hơn số đã công bố.
CrowdStrike đánh giá quy mô chiến dịch ra sao?
Trong một báo cáo công bố đầu năm, CrowdStrike cho biết tin tặc Triều Tiên đứng sau khoảng một nửa số vụ xâm nhập có người trực tiếp thao tác được ghi nhận trong 12 tháng trước. Khái niệm này chỉ các cuộc tấn công do con người thực hiện, thay vì do công cụ tự động hoặc trí tuệ nhân tạo.
Sự phân biệt giữa thao tác của con người và hoạt động tự động cũng liên quan đến các cuộc thảo luận về việc trí tuệ nhân tạo nên có bao nhiêu quyền trong trung tâm điều hành an ninh.
Hãy theo dõi Sine để cập nhật những diễn biến tiếp theo về chiến dịch nhân viên công nghệ thông tin từ xa của Triều Tiên.