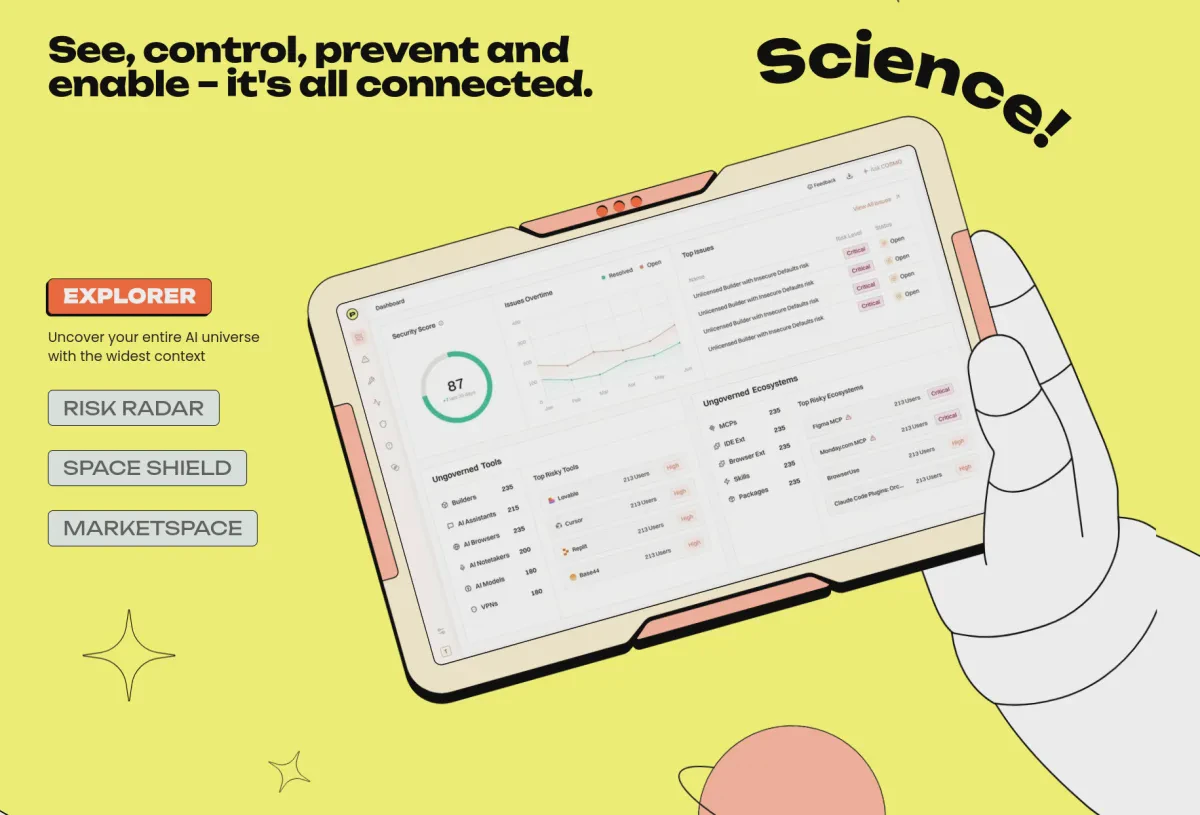
Pluto Security đã huy động 42 triệu USD để phát triển nền tảng giám sát rủi ro từ các công cụ và tác tử AI trong doanh nghiệp. Theo TechCrunch, khoảng 60% rủi ro Pluto phát hiện trong tập khách hàng đến từ công cụ do người không phải lập trình viên tạo ra. Shahar Bahat, đồng sáng lập kiêm giám đốc điều hành Pluto Security, mô tả sự thay đổi này: “Chúng ta đang chuyển từ hành vi người dùng sang hành vi tác tử”.
Phát hiện chính của Pluto Security
Nhân viên có thể đưa một công cụ AI mới vào môi trường doanh nghiệp trước khi đội bảo mật kịp đánh giá thành phần, quyền truy cập và dữ liệu liên quan. Pluto Security tập trung vào khoảng trống này bằng cách theo dõi cả công cụ được cài đặt lẫn hành động của tác tử trong từng phiên làm việc.
Việc mở quyền sử dụng AI cho toàn bộ nhân viên giúp doanh nghiệp thử nghiệm nhanh hơn, nhưng cũng tạo ra những cách sử dụng ngoài dự kiến. Bahat nói với TechCrunch rằng một công cụ AI mới có thể xuất hiện trong môi trường doanh nghiệp chỉ trong hai giờ kể từ lúc phát hành.
Bà cho biết khoảng 60% rủi ro Pluto phát hiện trong tập khách hàng đến từ các công cụ được người không phải lập trình viên tạo theo cách lập trình dựa trên lời nhắc. Bộ phận tài chính tạo ra nhiều rủi ro nhất, tiếp theo là tiếp thị và pháp lý. Nhóm phát triển phần mềm đứng thứ tư.
Trong một trường hợp, Pluto phát hiện nhân viên tài chính tại một doanh nghiệp thuộc danh sách Fortune 500 đã làm ứng dụng quản lý thông tin khách hàng và tỷ lệ rời bỏ. Ứng dụng này lại bị để lộ trên internet.
Trường hợp đó cho thấy rủi ro không chỉ nằm ở mã nguồn. Nhân viên có thể kết hợp dữ liệu, tiện ích mở rộng, trình kết nối và quyền truy cập mà không hiểu đầy đủ tác động bảo mật. Doanh nghiệp vì thế cần xem xét mức quyền nên cấp cho AI trong trung tâm vận hành bảo mật, thay vì chỉ kiểm soát tài khoản người dùng.
Nội dung giám sát: từ hành vi người dùng sang hành vi tác tử
Pluto Security cho rằng phần mềm bảo mật hiện có chưa đủ để kiểm soát môi trường AI. Doanh nghiệp cần biết nhân viên đang dùng công cụ nào, đồng thời quan sát tác tử AI đang gọi công cụ, yêu cầu quyền và thực hiện lệnh gì theo thời gian thực.
Phần mềm của Pluto theo dõi công cụ AI, kỹ năng, tiện ích mở rộng, máy chủ MCP và các thành phần liên quan. Hệ thống cũng quan sát ứng dụng và tác tử do nhân viên tạo ra.
Pluto cho biết nền tảng có thể nhận diện thành phần rủi ro, phát hiện hoạt động có khả năng gây nguy hiểm và thực thi chính sách mà không chặn hoàn toàn việc sử dụng AI.
Cách tiếp cận này liên quan trực tiếp đến cách một tác tử AI hỗ trợ lập trình hoạt động. Tác tử có thể thực hiện lệnh, gọi công cụ và yêu cầu thêm quyền trong quá trình xử lý nhiệm vụ. Kiểm tra công cụ tại thời điểm cài đặt vì thế không phản ánh đầy đủ những gì tác tử có thể làm sau đó.
Pluto can thiệp thế nào khi tác tử đang hoạt động?
Pluto Security thu thập ngữ cảnh từ thiết bị và phiên làm việc để đánh giá hành động của tác tử. Nếu tác tử cố lấy quyền vượt quá ý định ban đầu của người dùng, hệ thống có thể dừng hành động hoặc yêu cầu tác tử xin xác nhận trước khi tiếp tục.
Pluto kết nối với hệ thống bảo mật thiết bị đầu cuối và nền tảng quản lý thiết bị. Công ty có thể triển khai cảm biến thông qua các hệ thống này hoặc cài trực tiếp trên thiết bị. Dữ liệu được thu thập gồm lời nhắc, lệnh, tiến trình đang chạy, quyền truy cập và hoạt động trước đó của người dùng.
Các mô hình gọn nhẹ chạy trên thiết bị giúp đánh giá mục đích của tác tử. “Chúng tôi có thể đưa ngữ cảnh trở lại phiên làm việc, qua đó thay đổi cách tác tử hoạt động”, Bahat giải thích với TechCrunch.
Khả năng can thiệp trong lúc tác tử đang làm việc là điểm khác biệt trong thiết kế của Pluto. Thay vì chỉ ghi nhận sự cố sau khi xảy ra, hệ thống được xây dựng để tác động đến hành vi trước khi hành động rủi ro hoàn tất.
Doanh thu và vòng gọi vốn của Pluto Security
Theo TechCrunch, Pluto bắt đầu bán sản phẩm vào tháng 4, đã vượt 2 triệu USD doanh thu định kỳ hằng năm và có hơn 30 khách hàng doanh nghiệp.
Danh sách khách hàng được nêu gồm Oscar Health, Workato, Sixt và AlphaSense.
Tổng vốn 42 triệu USD gồm vòng hạt giống trị giá 8,5 triệu USD do TLV Partners dẫn dắt, với sự tham gia của những người sáng lập công ty an ninh mạng Armis. Pluto sau đó huy động vòng Series A trị giá 34 triệu USD do Jump Capital dẫn dắt.
Skinos, quỹ đầu tư của Shlomo Kramer, đồng sáng lập Check Point, cùng Ansa Capital và một số nhà đầu tư cá nhân cũng tham gia. Pluto cho rằng phần mềm bảo mật truyền thống chưa thể kiểm soát đầy đủ công cụ, trình kết nối và hoạt động AI trong môi trường doanh nghiệp.
Pluto tìm thấy gì trong các thử nghiệm?
Đội ngũ Pluto cho biết họ phát hiện vấn đề trong mọi lần thử nghiệm sản phẩm với khách hàng, dù mức độ rủi ro thay đổi theo tư duy của giám đốc an toàn thông tin và mức sẵn sàng áp dụng AI của từng tổ chức.
“Nhìn chung, không có một thử nghiệm ý tưởng nào mà chúng tôi tham gia nhưng không tìm thấy nội dung độc hại”, Bahat nói với TechCrunch.
Bà cho biết một số gói tiện ích hoặc kỹ năng đã chứa cuộc tấn công đang hoạt động ngay trong thời gian thử nghiệm. Theo Bahat, kết quả đó cho thấy khả năng phát hiện của sản phẩm, đồng thời phản ánh rủi ro đối với doanh nghiệp được kiểm tra.
Phát hiện này cũng giải thích vì sao đội bảo mật cần thêm bối cảnh để xác định ưu tiên. Một thành phần đáng ngờ không phải lúc nào cũng tạo ra cùng mức nguy hiểm. Quyền được cấp, dữ liệu đang mở và chuỗi hành động của tác tử mới quyết định ảnh hưởng thực tế.
Plutonium tạo nguồn khách hàng tiềm năng ra sao?
Plutonium là sản phẩm miễn phí giúp người dùng kiểm tra rủi ro của các kỹ năng, trình kết nối và tiện ích AI được phát hành công khai. Pluto dùng nền tảng này để tiếp cận cộng đồng bảo mật, thu thập phản hồi cho sản phẩm và tạo khách hàng tiềm năng.
Pluto ra mắt Plutonium vào tháng 4. Nền tảng còn có công cụ quét MCP và danh mục thành phần đã được xác minh.
Theo Bahat, hàng nghìn chuyên gia bảo mật đang sử dụng Plutonium. Bà cho biết 70% cơ hội trong quy trình bán hàng của Pluto hiện đến từ nhu cầu chủ động tìm đến công ty, nhưng không nêu tỷ lệ bắt nguồn trực tiếp từ Plutonium.
Pluto Security sẽ dùng nguồn vốn mới vào đâu?
Pluto Security cho biết sẽ dùng nguồn vốn mới để phát triển sản phẩm, mở rộng hoạt động nghiên cứu bảo mật và tăng hiện diện tại Mỹ. Theo TechCrunch, công ty hiện có 40 nhân viên tại Mỹ và Israel.
Khoản đầu tư xuất hiện khi doanh nghiệp phải kiểm soát rủi ro phát sinh cùng tốc độ áp dụng AI. Khi nhân viên có thể tự tạo ứng dụng và tác tử, đội bảo mật phải theo dõi cả thành phần được cài đặt lẫn hành động diễn ra trong từng phiên làm việc.
Hãy tiếp tục theo dõi Sine để cập nhật cách doanh nghiệp kiểm soát tác tử AI mà không làm gián đoạn quá trình ứng dụng công nghệ.
