Bảo mật AI cần bắt đầu từ tư duy chủ động của kẻ tấn công. Đội bảo mật phải tự rà soát tài sản, tìm đường xâm nhập tiềm tàng và xử lý điểm yếu trước khi đối phương khai thác. Doanh nghiệp cũng nên giao cho tác tử những nhiệm vụ có phạm vi hẹp, kết quả xác định và đủ ngữ cảnh. Quy trình không nên phụ thuộc vào một mô hình hoặc nhà cung cấp duy nhất.
Theo The New Stack về tư duy tấn công trong bảo mật AI, liên minh tình báo Ngũ Nhãn đã đưa ra một tuyên bố chung vào tháng Sáu. Đây là tuyên bố hiếm hoi của liên minh. Liên minh cảnh báo rằng các mô hình AI tiên phong được dự đoán sẽ vượt kỳ vọng hiện tại của ngành. Chúng có thể làm thay đổi căn bản cả năng lực tấn công lẫn phòng thủ trên không gian mạng.
Kẻ tấn công đã chứng minh rằng họ có thể vượt qua các cơ chế bảo vệ. Khi AI làm giảm yêu cầu về kỹ năng, những đối tượng ít kinh nghiệm hơn cũng có thể thực hiện các cuộc tấn công tinh vi hơn. Chờ cảnh báo, sự cố hoặc bản vá vì thế không còn đủ.
Phòng thủ tốt nhất bắt đầu bằng thế chủ động
Đội bảo mật cần dùng AI để rà soát môi trường của mình trước khi đối phương làm điều đó. Thay vì chỉ phản ứng với nhật ký, cảnh báo hoặc sự cố, đội ngũ chủ động xác định tài sản có thể bị tiếp cận, đường xâm nhập khả thi và điểm yếu cần xử lý trước.
Giới bảo mật thường xem sự xuất hiện của một mô hình mạnh hơn là tin xấu. Tuy nhiên, lo lắng về tốc độ phát triển của AI không giúp chương trình bảo mật tiến lên. Nhiều công cụ phòng thủ bắt nguồn từ những kỹ thuật từng được dùng để khai thác môi trường, sau đó được các đội bảo mật chuyển sang mục đích bảo vệ.
Logic đó vẫn có giá trị với AI. Nếu đối phương có thể tự động rà soát toàn bộ tài sản của một tổ chức, phía phòng thủ cần kiểm tra môi trường của mình trước. Câu hỏi cốt lõi không còn là sự cố nằm ở đâu, mà là đối phương có thể đi vào bằng đường nào.
Cách nhìn này đặc biệt quan trọng khi doanh nghiệp xác định AI nên có bao nhiêu quyền trong trung tâm vận hành an ninh. Trao quyền quá rộng làm tăng rủi ro, nhưng giới hạn AI vào vai trò quan sát thụ động cũng khiến đội bảo mật bỏ lỡ lợi thế về tốc độ và quy mô.
Xuất thân nghề nghiệp ảnh hưởng đến tư duy bảo mật
Nền tảng nghề nghiệp có thể định hình cách lãnh đạo bảo mật nhận diện và xử lý rủi ro. Kinh nghiệm về quản trị, tuân thủ hoặc công nghệ thông tin thường củng cố cách phòng thủ dựa trên tín hiệu có sẵn. Nền tảng kỹ thuật thường khuyến khích việc chủ động tìm điểm yếu như đối phương.
Các giám đốc an ninh thông tin có thể đi lên từ nhiều con đường. Một số xuất thân từ quản trị, rủi ro và tuân thủ, nơi họ đã chịu trách nhiệm về rủi ro. Một số đến từ công nghệ thông tin và tiếp nhận bảo mật cùng toàn bộ hệ thống công nghệ. Những người từng làm kiến trúc bảo mật hiểu cách hệ thống được xây dựng. Gần đây, ngày càng nhiều lãnh đạo bảo mật đi lên từ kỹ thuật.
Mỗi con đường tạo ra một góc nhìn riêng. Nền tảng về tuân thủ và công nghệ thông tin thường dẫn đến tư duy phòng thủ. Người phụ trách chờ nhật ký, hệ thống giám sát hoặc một sự cố cho biết nên đầu tư ở đâu. Nền tảng kỹ thuật, nhất là tại các công ty phần mềm, thường khuyến khích tư duy của kẻ tấn công bằng cách chủ động tìm lỗ hổng trên toàn bộ chương trình.
Khi năng lực tấn công tăng nhanh về tốc độ và quy mô, tổ chức cần bổ sung cách tiếp cận chủ động này vào hoạt động bảo mật.
Tư duy như kẻ tấn công không có nghĩa là hành động liều lĩnh
Tư duy tấn công trong bảo mật là sự tò mò có phương pháp, không phải hành động thiếu kiểm soát. Đội ngũ tìm hiểu hệ thống được thiết lập như thế nào, vì sao có cấu trúc đó và những điều kiện nào có thể khiến hệ thống tạo ra kết quả ngoài dự kiến.
Một đội ngũ mang tư duy tấn công xem mình là bên xây dựng giải pháp có thể mở rộng và tự động hóa kết quả cho doanh nghiệp. Song song với công việc đó, đội ngũ liên tục tìm điểm thiếu sót trong chương trình bảo mật, bối cảnh đe dọa, hạ tầng và danh mục tài sản.
Đây cũng là nền tảng của nghiên cứu bảo mật. Đội ngũ cần hiểu cách một hệ thống hoạt động, cách nó được thiết kế và cách nó có thể tạo ra kết quả ngoài mục đích ban đầu. Hoạt động này cần phạm vi, phương pháp và tiêu chí đánh giá rõ ràng.
Cách tiếp cận đó cũng giải thích vì sao bối cảnh phải quyết định cách đội bảo mật ưu tiên lỗi do AI phát hiện. Một danh sách cảnh báo dài không tự tạo ra kết quả. Đội ngũ cần biết điểm yếu nào ảnh hưởng đến mục tiêu kinh doanh cụ thể và hành động nào có thể xử lý nó.
Tổ chức nội dung công việc quanh kết quả
Một mô hình vận hành do kỹ thuật dẫn dắt tổ chức công việc quanh kết quả kinh doanh xác định. Các tác tử có thể hỗ trợ nhận diện, phân loại, khắc phục và báo cáo rủi ro. Mỗi nhiệm vụ vẫn cần phạm vi rõ ràng, dữ liệu phù hợp và tiêu chí hoàn thành cụ thể.
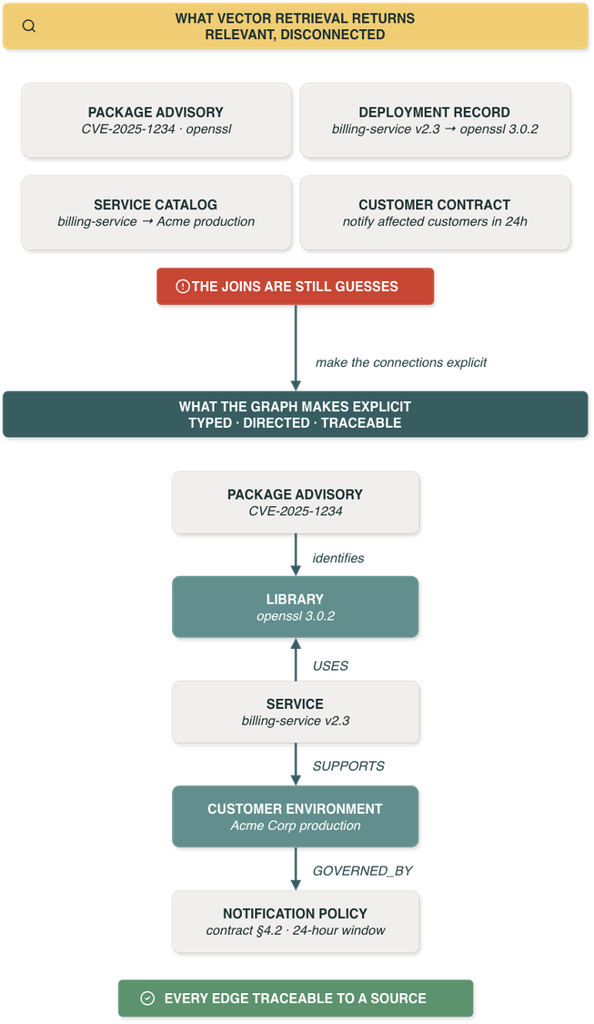
Mô hình được The New Stack mô tả chuyển các đội bảo mật sang cách vận hành tập trung vào kết quả. Mỗi đội hỗ trợ các tác tử tự động có nhiệm vụ nhận diện rủi ro, phân loại, khắc phục và báo cáo theo một kết quả kinh doanh xác định.
Trong bảo mật ứng dụng, trọng tâm chuyển sang hỗ trợ đội kỹ thuật. Các tác tử có thể đảm nhiệm công việc xuyên suốt vòng đời phát triển phần mềm. Quản trị và rủi ro cũng chuyển thành năng lực tạo dựng niềm tin và khả năng chống chịu của doanh nghiệp, với mục tiêu liên tục chứng minh rằng tổ chức đang an toàn.
Hướng tiếp cận này gần với cách tác tử lập trình AI xử lý công việc qua nhiều bước. Tuy vậy, tự động hóa không đồng nghĩa với việc giao cho tác tử một mục tiêu rộng rồi chờ kết quả. Đội bảo mật vẫn phải xác định tác tử được phép làm gì, sử dụng dữ liệu nào và dừng lại khi nào.
Hai bước để xây dựng lợi thế AI phù hợp
Hai lựa chọn giúp doanh nghiệp sử dụng AI linh hoạt và có kiểm soát hơn. Thứ nhất, quy trình phải giữ tính trung lập về mô hình và phương thức triển khai. Thứ hai, mỗi nhiệm vụ của tác tử cần đủ hẹp để có mục tiêu, ngữ cảnh và tiêu chí hoàn thành rõ ràng.
Giữ tính trung lập về mô hình và phương thức triển khai, vì công cụ phù hợp hiện nay có thể không còn đáp ứng yêu cầu sau sáu tháng. Quy trình không nên bị khóa vào một mô hình hoặc một nhà cung cấp.
Đội bảo mật cũng cần khả năng chạy mô hình trong môi trường cách ly mạng hoặc trên hạ tầng tự quản lý. Cách triển khai này phù hợp khi nơi lưu trữ dữ liệu hoặc việc bảo vệ tài sản trí tuệ có yêu cầu riêng. Mục tiêu là giữ quyền lựa chọn cả công cụ lẫn nơi hệ thống vận hành.
Thu hẹp phạm vi nhiệm vụ của tác tử, vì một vấn đề lớn và mơ hồ có thể khiến tác tử sớm mất định hướng. Tác tử có thể hoạt động tốt trong thời gian ngắn. Sau đó, nó có thể tạo ra nội dung tưởng như đáp ứng yêu cầu nhưng không giải quyết đúng vấn đề.
Với một nhiệm vụ cụ thể và ngữ cảnh phù hợp ngay từ đầu, tác tử có cơ hội tạo kết quả ổn định hơn mà không phải đánh đổi độ chính xác.
Không cần thay toàn bộ hệ thống ngay từ ngày đầu
Doanh nghiệp có thể áp dụng tư duy chủ động mà không phải tổ chức lại toàn bộ chương trình bảo mật ngay lập tức. Điểm khởi đầu là chọn một lĩnh vực và xác định kết quả tất định cần đạt được. Sau đó, doanh nghiệp làm ngược lại từ kết quả đó bằng những công cụ hiện có.
Không phải chương trình bảo mật nào cũng sẵn sàng tổ chức lại quanh các tác tử ngay từ ngày đầu. Sự thiếu sẵn sàng đó không bắt buộc phải được giải quyết bằng một hệ thống hoàn toàn mới.
Một tổ chức ở giai đoạn đầu có thể xem xét từng lĩnh vực, xác định kết quả tất định mà mình muốn đạt được rồi lựa chọn quy trình và công cụ phù hợp. Cách làm này giữ trọng tâm ở kết quả thay vì biến việc mua thêm công nghệ thành mục tiêu.
Rủi ro lớn nhất là tê liệt vì phân tích. Ngưỡng kỹ năng mà kẻ tấn công phải vượt qua tiếp tục giảm, trong khi yêu cầu dành cho phía phòng thủ tăng lên. Chờ sự cố xảy ra hoặc chờ nhà cung cấp phát hành bản vá không còn là lựa chọn an toàn.
Hãy tiếp tục theo dõi Sine để cập nhật cách các đội kỹ thuật và bảo mật đưa AI vào vận hành một cách chủ động.